世界经济论坛将数据泄露和网络攻击与自然灾害和气候变化并列为 2025 年的全球首要风险。.
电子邮件仍然是企业遭受攻击的最常见途径之一。因此,实施电子邮件安全最佳实践的重要性怎么强调都不为过,尤其是大多数企业在日常业务通信中严重依赖这一渠道。网络犯罪分子可以通过分布式拒绝服务(DDoS)和网络钓鱼攻击、恶意软件和勒索软件以及员工的失误,轻易地利用企业电子邮件安全中被忽视的漏洞。.
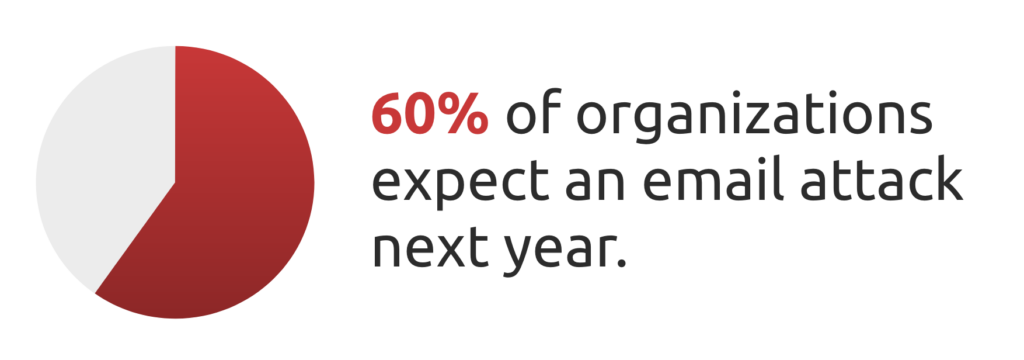
根据《Mimecast 2021 年电子邮件安全状况报告》,60% 的企业表示,电子邮件攻击在未来一年不可避免或很有可能发生。.
电子邮件安全性差会导致数据丢失和停机,并泄露公司财务、知识产权、员工和客户信息等机密信息。失去对此类敏感文件的控制还可能导致收入和市场份额损失、罚款和声誉受损。对于金融、法律、出版、教育和医疗保健等受高度监管的行业来说,尤其如此。.
然而,企业仍未制定强调电子邮件安全的网络复原战略。有专门的独立电子邮件安全解决方案可用于应对各种类型的攻击。但 IT 部门需要对企业的整体电子邮件安全策略和防御进行全面的了解和控制。只有这样,他们才能确保自己免受各种可能的攻击。.
以下是四种电子邮件安全最佳实践,可纳入企业的整体网络安全战略。.
最佳实践 #1 - 提高端点和电子邮件安全卫生水平
端点电子邮件安全包含各种工具和流程,可保护终端用户的设备免受电子邮件攻击。员工可能会成为网络钓鱼邮件、垃圾邮件和恶意软件的攻击目标,这些邮件一旦被打开,就会感染他们的设备,并为黑客访问整个企业网络提供通道。.
为应对这一问题,企业应结合防病毒保护工具安装端点电子邮件安全软件。这些软件可以过滤和拦截来自可疑发件人和 IP 地址的恶意软件或垃圾邮件,并清理受感染的系统,防止其向外发送垃圾邮件。.
具体来说,端点安全软件可以在允许设备访问企业网络之前,确认其是否符合安全策略。未更新操作系统、关闭防火墙或存在其他公认安全漏洞的远程设备将被拒绝访问,从而减轻网络面临的外部威胁。.
恶意行为者还会利用电子邮件实施零日攻击,这些攻击会利用软件、硬件或固件中以前未知的缺陷。针对这种情况的基本对策是要求 IT 团队定期升级所有端点并打补丁。虽然这不能完全阻止零日攻击,但可以降低其成功几率,或至少为您争取更多时间,直到相关零日补丁可用。.
端点保护的另一个关键组成部分是在整个企业范围内实施有关基本密码和企业电子邮件安全最佳实践的政策。例如,你可以指示员工:
- 避免在纸条上和公共场所存储密码
- 避免复制旧密码或在其他网站上创建的密码
- 使用字符 (@) 而不是字母数字字母 (a) 创建强大的密码
- 使用无法被陌生人猜到的密码(避免使用姓名、年龄、生日、公司、社交媒体兴趣爱好等)。
还应强制或至少鼓励所有员工使用双因素身份验证,无论是通过手机、设备上的应用程序还是身份验证令牌。.
对员工进行电子邮件安全最佳实践(包括如何识别网络钓鱼电子邮件)的持续培训和测试也很有帮助,这样他们就能做好充分准备,避免和报告网络钓鱼电子邮件。一些企业甚至部署了模拟网络钓鱼攻击,以测试员工的准备情况。.
最佳实践 #2 - 使用加密技术保护您的电子邮件内容
要全面保护您的电子邮件内容,就必须在传输过程中和收件箱中对内容和附件进行加密。Gmail 和 Outlook 等流行的电子邮件平台通常不具备必要的企业级电子邮件加密功能,无法完全保护企业免受所有网络威胁。即使这些平台支持加密,也只有在发件人和收件人都启用了某些扩展功能的情况下才会起作用。.
第三方附加加密服务可以弥补这些企业电子邮件安全漏洞。但要注意的是,其中一些加密服务会给用户体验带来极大的不便。任何加密工具只有在用户能轻松将其纳入常规工作流程时才会有效。因此,在做出最终选择之前,请通过测试试用版来仔细权衡您的选择。使用 Digify 的 电子邮件 和 展望 通过该插件,终端用户可以直接在 Gmail 或 Outlook 中发送加密邮件和文件,而无需中断工作流程。.
文档安全解决方案还能有效防止未经授权访问通过电子邮件共享的机密信息。这些解决方案可以让你控制谁可以查看、打印和下载你的文档。您甚至可以在发送电子邮件后取消收件人的访问权限。同时,过期设置、水印、屏幕截图保护以及 追踪 使您能够更好地控制敏感文件不外泄。您选择的任何第三方加密服务都应具备这些重要的文档安全功能。.
最佳实践 #3 - 实施电子邮件服务器保护
被黑客攻击的不仅仅是电子邮件服务,用于存储和发送电子邮件的服务器也可能受到攻击。对这些服务器的垃圾邮件和 DDoS 攻击会破坏正常的电子邮件传输和处理。黑客还可以利用这些服务器发送垃圾邮件,损害您的声誉并将您列入黑名单。.
因此,保护电子邮件服务器非常重要。指导您的 IT 团队执行完善的电子邮件服务器保护技术,从以下方面做起:
- 通过指定可安全转发邮件的域和 IP 地址列表来限制邮件中继参数
- 限制连接数,减少垃圾邮件和 DDoS 攻击的机会
- 接受来信前通过反向 DNS 查询验证发件人
- 使用内容过滤功能阻止垃圾邮件发送者访问服务器
重要的是要与 IT 团队合作,向他们提供所有必要的信息,帮助他们确保电子邮件服务器的安全。尽早将真实邮件与垃圾邮件、网络钓鱼攻击和其他威胁区分开来,有助于保护您的知识产权和公司机密信息的安全。.
最佳实践 #4--防止数据泄漏和外泄
机密文件通常具有某些共同属性。它们可能具有相似的关键字、数据类型或规则,可以智能地识别这些文档。企业可以根据关键字、表达式和规则进行过滤、阻止或审查,从而防止电子邮件中的此类敏感数据泄漏。例如,您的 IT 团队可以阻止所有带有个人信息(如社会保险号、信用卡信息)的外发电子邮件,以及带有 “机密 ”或 “仅供内部使用 ”关键字的文件。一个好的经验法则是使用加密技术保护外发数据,同时过滤入站电子邮件以阻止恶意软件、病毒和网络钓鱼威胁。.
Data loss prevention (DLP) tools can be applied to prohibit sensitive information from spreading outside your enterprise by alerting your IT admin about violations of data access policies. This allows your IT team to proactively respond to issues instead of trying to repair the damage after a data leak has already occurred. Predictive technologies such as machine learning (ML) and artificial intelligence (AI) are increasingly being used for real-time monitoring to detect unusual data patterns that can identify and impede data breaches.
如果没有有效的 DLP 工具,您的企业就有可能无意中暴露客户数据,从而导致身份盗用、金钱欺诈和企业声誉受损。当客户和员工信任您的企业,愿意分享他们的私人数据时,您就有责任保护这些数据。.
结论
电子邮件是大多数企业的业务通信中心,因此确保这一渠道的安全至关重要。实施完善的企业电子邮件安全最佳实践有助于防止攻击和数据泄露。这是在企业运营、员工和客户之间建立信任的关键。.
添加像 Digify 这样的第三方集成电子邮件安全解决方案以及符合要求的文档安全性,可以确保您通过电子邮件共享的信息免受未经授权的访问、下载和滥用。Digify 不仅能对电子邮件内容和附件进行加密,还能让您在发送文件后控制对文件的访问。您可以查看收件人何时打开您的附件、附件被查看的时间,以及您的文档是否被下载或打印。此外,您还可以配置加密邮件和附件,使其在一定时间后自动失效。Digify 使用 AES-256 算法加密电子邮件和文件,该算法已通过最高机密文件认证。.
您的企业不必牺牲无缝协作来安全地传达机密商业信息。利用 Digify 的 Gmail 和 Outlook 插件,看看它们是否能满足您企业的需求。 免费试用 今天。.


Willy Cheah
作者